Zobacz obfuskację VM w działaniu
Program zachowuje się dokładnie tak jak wcześniej. Po prostu nie ma już czego czytać.
Czytelny kod źródłowy
Kod bajtowy chroniony przez VM
Oryginalna logika jest zamieniana na niestandardowy kod bajtowy, który potrafi wykonać wyłącznie osadzona maszyna wirtualna. Narzędzia do analizy statycznej nie są w stanie zrozumieć kodu bez uprzedniego odtworzenia całej maszyny wirtualnej.
Warstwowe zabezpieczenia anty-LLM/CDP przed inżynierią wsteczną
Zaprojektowane tak, aby blokować większość sposobów, w jakie modele LLM atakują zobfuskowany kod.
* Inżynieria wsteczna kodu zobfuskowanego presetem vm-high-obfuscation z włączonymi zabezpieczeniami anty-LLM/CDP. Inspekcja pamięci w czasie wykonania jest w środowisku JS zawsze możliwa - nasze zabezpieczenia podnoszą koszt dotarcia do niej.
Mechanizm, który za tym stoi
Dwie niezależne warstwy obrony - z wbudowanymi zabezpieczeniami anty-LLM/CDP - wspólnie sprawiają, że analiza i inżynieria wsteczna stają się niepraktyczne
VM Self Defending
Środowisko uruchomieniowe VM weryfikuje własną integralność na każdym etapie - każda modyfikacja, wstrzyknięcie hooka czy przechwycenie przez proxy zostaje wykryte i zneutralizowane.
Weryfikacja integralności kodu
Wykrywanie hooków na funkcjach
Pułapki na proxy i przechwytywanie
Walidacja stosu wywołań
Zakłócanie pracy agentów AI
VM Debug Protection
Blokuje narzędzia deweloperskie, punkty przerwania i inspekcję w czasie wykonania - przez co krokowe śledzenie lub obserwowanie działania VM jest wyjątkowo trudne.
Wykrywanie DevTools i reakcja
Neutralizacja punktów przerwania
Fingerprinting środowiska
Zmylenie fałszywym kodem bajtowym
Zabezpieczenia przed analizą LLM/CDP
Podstawowa obfuskacja a obfuskacja VM
Szczegółowe porównanie funkcja po funkcji
Zastosowania ochrony kodu JavaScript
Od gier HTML5 po aplikacje korporacyjne - chroń swój kod JavaScript przed kradzieżą i inżynierią wsteczną
Gry HTML5
Zapobiegaj oszukiwaniu przez graczy i kradzieży logiki gry przez konkurencję. Obfuskacja VM sprawia, że inżynieria wsteczna staje się wyjątkowo trudna.
Aplikacje SaaS
Chroń autorskie algorytmy front-endu i logikę biznesową przed konkurencją, która mogłaby przeanalizować kod po stronie klienta.
Oprogramowanie licencjonowane
Zabezpiecz walidację licencji, funkcje premium i mechanizmy antypirackie kodem bajtowym odpornym na manipulacje.
Rozszerzenia przeglądarki
Osłoń kod rozszerzenia przed naśladowcami i złośliwymi modyfikacjami. Zadbaj o bezpieczeństwo swojej własności intelektualnej.
Stworzone dla zespołów
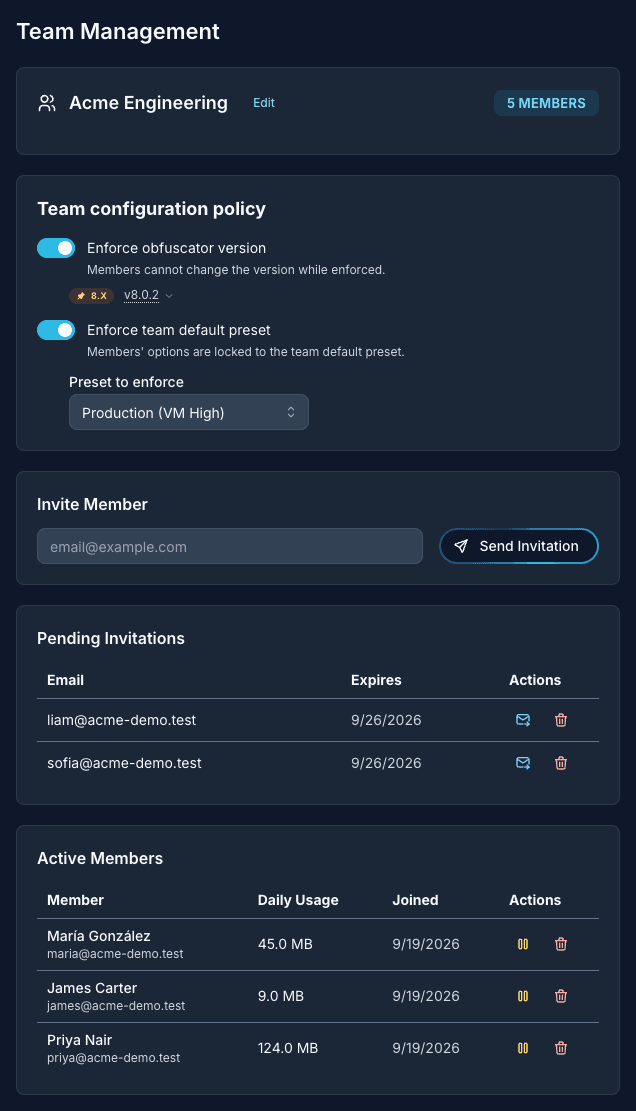
Miejsca w zespole, współdzielone presety i klucze serwisowe zespołu, dzięki czemu ochrona jest standardem zespołu, a nie konfiguracją jednej osoby.
Zapisz konfigurację raz i używaj jej ponownie w każdym produkcie i pipelinie
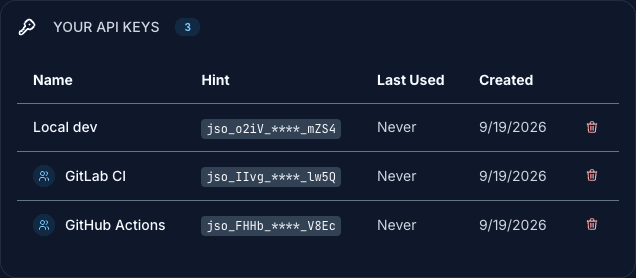
Klucze serwisowe należące do zespołu dla CI, które działają nadal po usunięciu członka
Wymuś jedną wersję obfuskatora i jeden preset dla całego zespołu
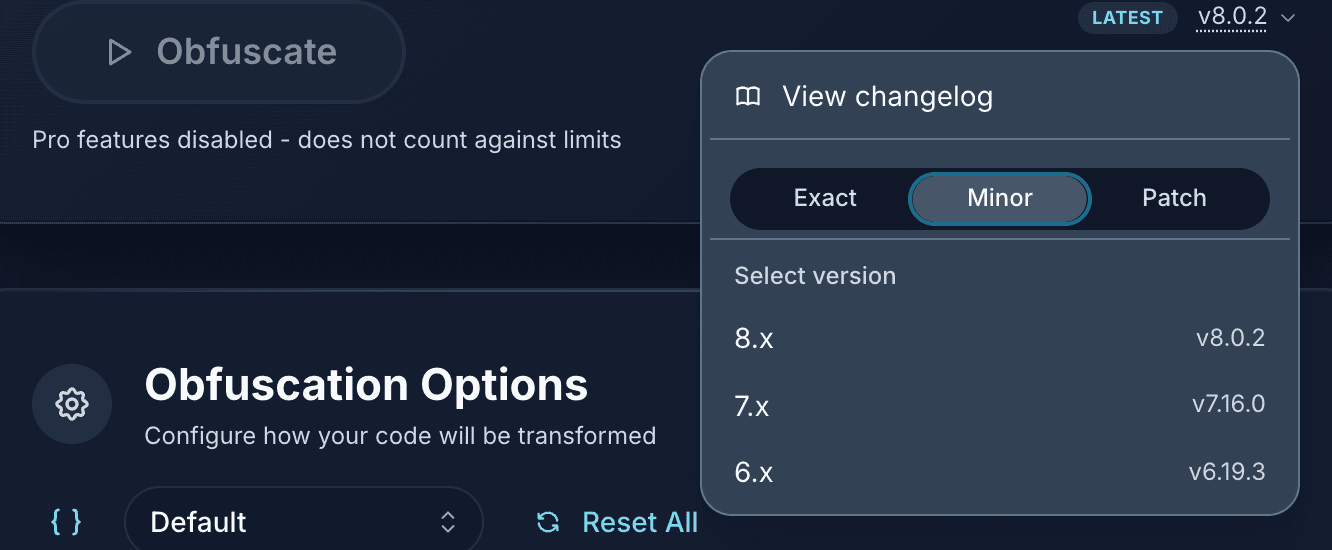
Przypnij każdy build do dokładnej wersji lub elastycznego zakresu, który śledzi wydania minor i patch