Lihat obfuskasi VM beraksi
Program berperilaku persis seperti sebelumnya. Hanya saja tidak ada lagi yang bisa dibaca.
Kode sumber yang mudah dibaca
Bytecode yang dilindungi VM
Logika asli diubah menjadi bytecode khusus yang hanya dapat dieksekusi oleh VM yang tertanam. Alat analisis statis tidak dapat memahami kode tersebut tanpa terlebih dahulu merekayasa balik seluruh VM.
Pertahanan berlapis terhadap rekayasa balik oleh LLM/CDP
Dibangun untuk menghalangi sebagian besar cara LLM menyerang kode hasil obfuskasi.
* Rekayasa balik terhadap kode yang diobfuskasi dengan preset vm-high-obfuscation dan pertahanan anti-LLM/CDP yang diaktifkan. Inspeksi memori saat runtime selalu mungkin dilakukan di lingkungan JS - pertahanan kami membuat biaya untuk mencapainya menjadi jauh lebih mahal.
Mekanisme di baliknya
Dua lapisan pertahanan independen - dilengkapi penangkal anti-LLM/CDP bawaan - bekerja bersama agar analisis dan rekayasa balik menjadi tidak praktis
VM Self Defending
Runtime VM memverifikasi integritasnya sendiri di setiap tahap - setiap modifikasi, injeksi hook, atau intersepsi proxy akan terdeteksi dan dinetralkan.
Verifikasi integritas kode
Deteksi hook pada fungsi
Jebakan proxy dan intersepsi
Validasi call stack
Pengacauan alur kerja agen
VM Debug Protection
Melumpuhkan developer tools, breakpoint, dan inspeksi runtime - sehingga sangat sulit untuk menelusuri atau mengamati eksekusi VM.
Deteksi dan respons DevTools
Netralisasi breakpoint
Fingerprinting lingkungan
Pengelabuan dengan bytecode umpan
Pertahanan terhadap analisis LLM/CDP
Obfuskasi dasar vs VM
Perbandingan fitur demi fitur
Kasus Penggunaan Proteksi Kode JavaScript
Dari game HTML5 hingga aplikasi perusahaan - lindungi JavaScript Anda dari pencurian dan rekayasa balik
Game HTML5
Cegah pemain berbuat curang atau kompetitor mencuri logika game Anda. Obfuskasi VM membuat rekayasa balik menjadi sangat sulit.
Aplikasi SaaS
Lindungi algoritma frontend dan logika bisnis eksklusif Anda dari kompetitor yang mungkin memeriksa kode sisi klien Anda.
Perangkat Lunak Berlisensi
Amankan validasi lisensi, fitur premium, dan mekanisme anti-pembajakan dengan bytecode yang tahan terhadap pengutakatikan.
Ekstensi Peramban
Lindungi kode ekstensi Anda dari peniru dan modifikasi berbahaya. Jaga kekayaan intelektual Anda tetap aman.
Dibuat untuk tim
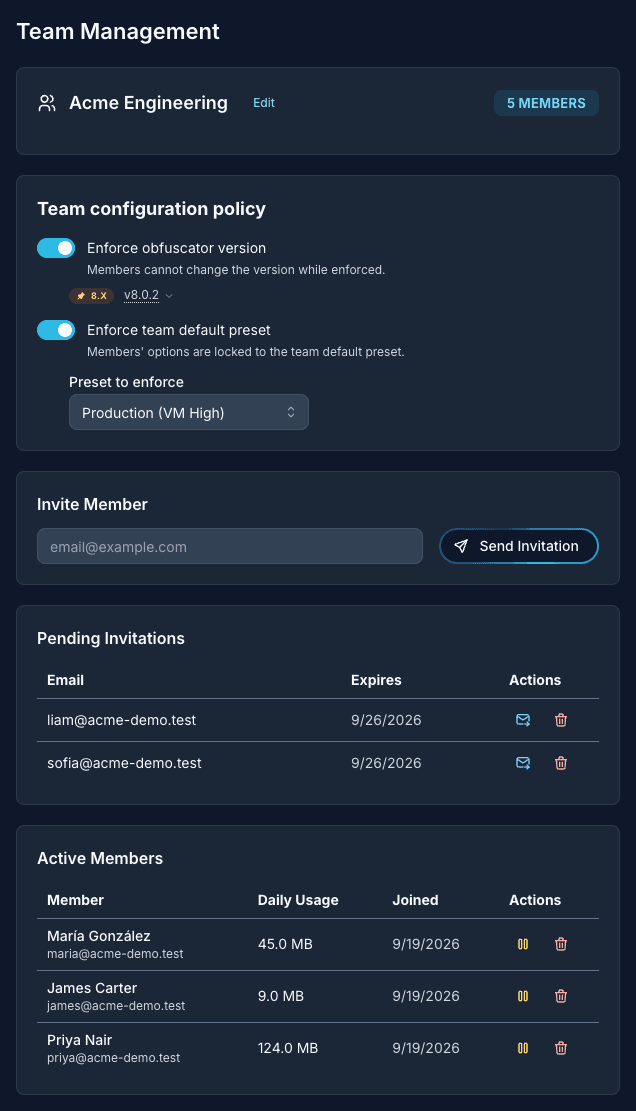
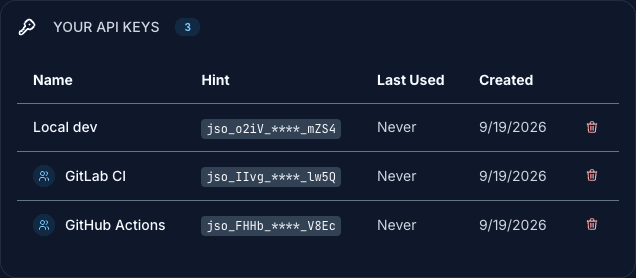
Kursi anggota, preset bersama, dan token layanan tim, sehingga proteksi menjadi standar tim, bukan sekadar pengaturan satu orang.
Simpan konfigurasi sekali dan gunakan kembali di setiap produk dan pipeline
Token layanan milik tim untuk CI yang tetap berfungsi saat anggota dikeluarkan
Terapkan satu versi obfuscator dan satu preset ke seluruh tim
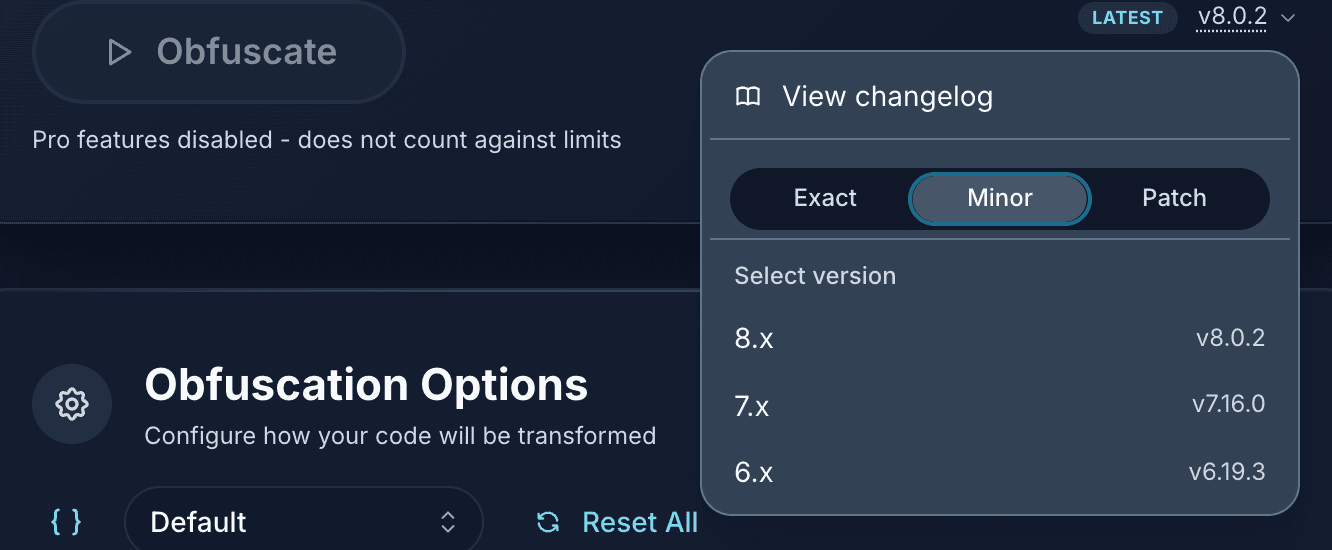
Sematkan setiap build ke versi tepat, atau rentang fleksibel yang mengikuti rilis minor dan patch