L'obfuscation VM en action
Le programme se comporte exactement comme avant. Il n'y a simplement plus rien à lire.
Code source lisible
Bytecode protégé par la VM
La logique d'origine est convertie en bytecode sur mesure que seule la VM embarquée peut exécuter. Les outils d'analyse statique ne peuvent pas comprendre le code sans faire au préalable la rétro-ingénierie de toute la VM.
Des défenses anti-LLM/CDP en couches contre la rétro-ingénierie
Conçues pour bloquer la plupart des angles d'attaque d'un LLM sur du code obfusqué.
* Rétro-ingénierie de code obfusqué avec le préréglage vm-high-obfuscation et les défenses anti-LLM/CDP activées. L'inspection de la mémoire à l'exécution reste toujours possible dans un environnement JS - nos défenses en augmentent le coût.
Le mécanisme sous-jacent
Deux couches de défense indépendantes - dotées de contre-mesures anti-LLM/CDP intégrées - agissent de concert pour rendre l'analyse et la rétro-ingénierie irréalisables
VM Self Defending
Le runtime de la VM vérifie sa propre intégrité à chaque étape : toute modification, injection de hook ou interception par proxy est détectée et neutralisée.
Vérification de l'intégrité du code
Détection des hooks de fonction
Pièges contre les proxys et les interceptions
Validation de la pile d'appels
Perturbation du travail des agents
VM Debug Protection
Neutralise les outils de développement, les points d'arrêt et l'inspection à l'exécution, ce qui rend extrêmement difficile de suivre pas à pas ou d'observer l'exécution de la VM.
Détection des DevTools et réaction
Neutralisation des points d'arrêt
Empreinte de l'environnement
Diversion par bytecode leurre
Défenses contre l'analyse par LLM/CDP
Obfuscation de base et obfuscation VM
Un comparatif fonctionnalité par fonctionnalité
Cas d'usage de la protection de code JavaScript
Des jeux HTML5 aux applications d'entreprise - protégez votre JavaScript du vol et de la rétro-ingénierie
Jeux HTML5
Empêchez les joueurs de tricher et vos concurrents de voler la logique de votre jeu. L'obfuscation VM rend la rétro-ingénierie extrêmement difficile.
Applications SaaS
Protégez vos algorithmes frontend propriétaires et votre logique métier des concurrents susceptibles d'inspecter votre code côté client.
Logiciels sous licence
Sécurisez la validation des licences, les fonctionnalités premium et les mécanismes anti-piratage avec un bytecode qui résiste aux altérations.
Extensions de navigateur
Protégez le code de votre extension des copieurs et des modifications malveillantes. Gardez votre propriété intellectuelle à l'abri.
Conçu pour les équipes
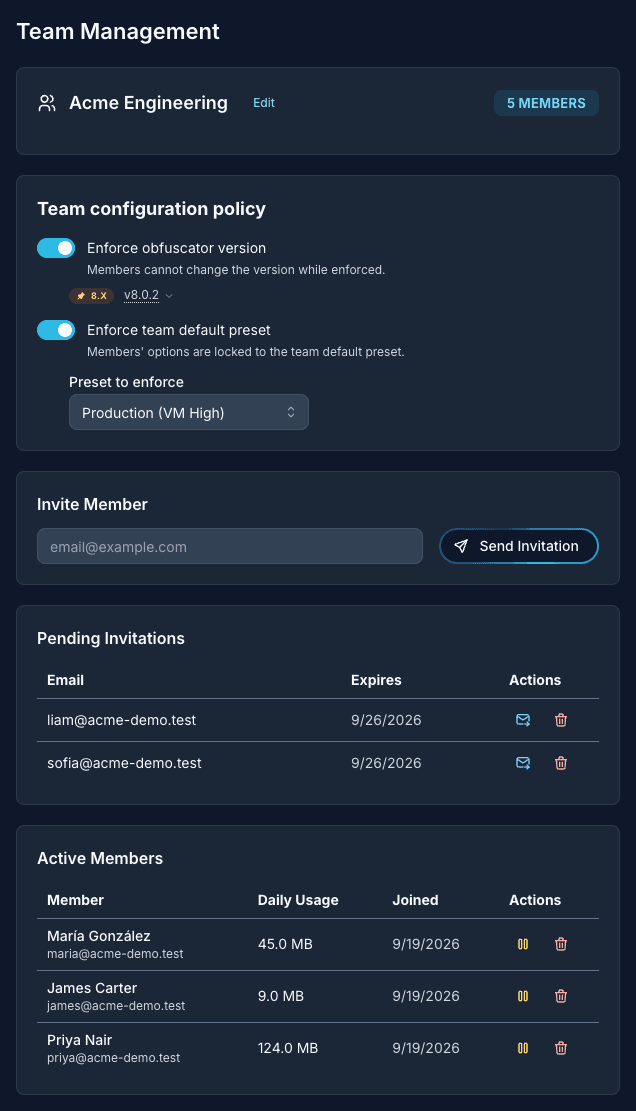
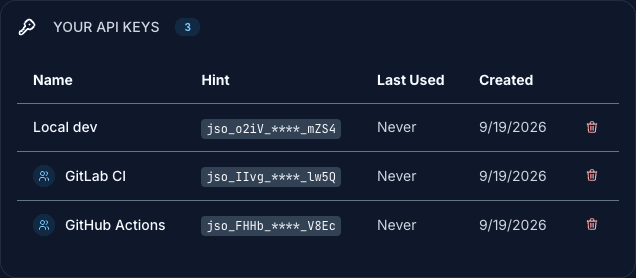
Des sièges, des préréglages partagés et des clés de service de l'équipe, pour que la protection devienne un standard d'équipe plutôt que la configuration d'une seule personne.
Enregistrez une configuration une seule fois et réutilisez-la sur tous vos produits et pipelines
Des clés de service appartenant à l'équipe pour la CI, qui restent valides lorsqu'un membre est retiré
Imposez une seule version de l'obfuscateur et un seul préréglage à toute l'équipe
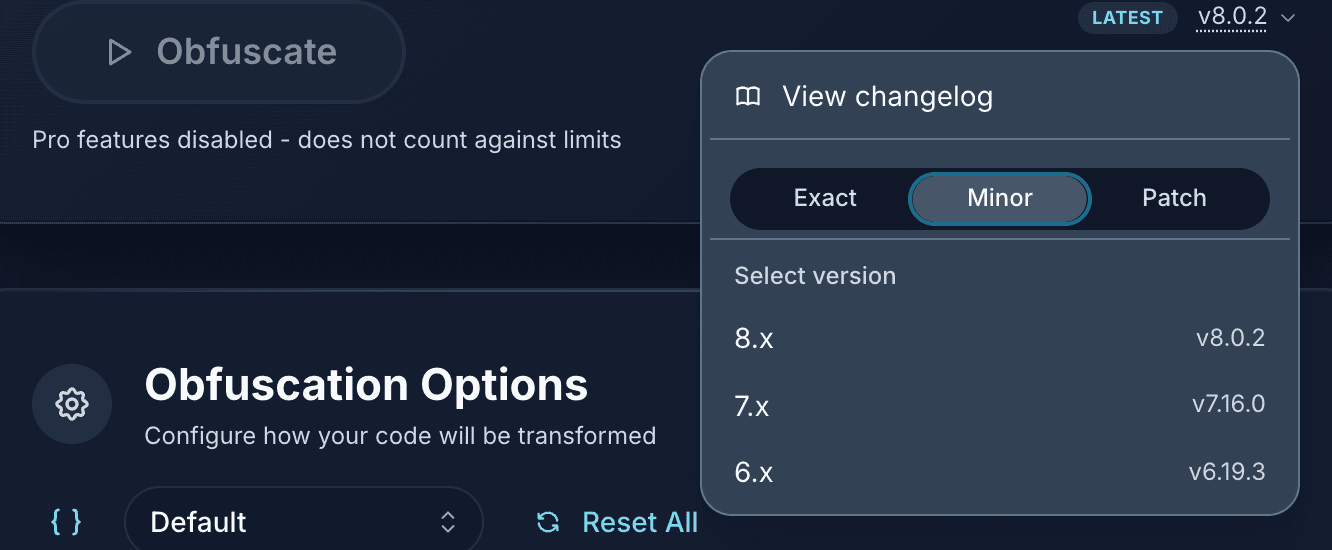
Épinglez chaque build à une version exacte ou à une plage flexible qui suit les versions mineures et correctives