La ofuscación VM en acción
El programa se comporta exactamente igual que antes. Simplemente, ya no queda nada legible.
Código fuente legible
Bytecode protegido con VM
La lógica original se convierte en bytecode personalizado que solo puede ejecutar la VM incrustada. Las herramientas de análisis estático no pueden entender el código sin aplicar antes ingeniería inversa a toda la VM.
Defensas en capas contra la ingeniería inversa con LLM/CDP
Diseñadas para bloquear la mayoría de las vías por las que un LLM ataca el código ofuscado.
* Ingeniería inversa de código ofuscado con el preajuste vm-high-obfuscation y las defensas anti-LLM/CDP activadas. La inspección de la memoria en tiempo de ejecución siempre es posible en un entorno JS; lo que hacen nuestras defensas es encarecer el coste de llegar hasta ella.
El mecanismo que hay detrás
Dos capas de defensa independientes, con contramedidas anti-LLM/CDP integradas, trabajan juntas para hacer inviables el análisis y la ingeniería inversa
VM Self Defending
El runtime de la VM verifica su propia integridad en cada etapa: cualquier modificación, inyección de hooks o interceptación mediante proxy se detecta y se neutraliza.
Verificación de la integridad del código
Detección de hooks en funciones
Trampas de proxy e interceptación
Validación de la pila de llamadas
Interrupción del flujo de trabajo de los agentes
VM Debug Protection
Inutiliza las herramientas de desarrollo, los puntos de interrupción y la inspección en tiempo de ejecución, lo que dificulta enormemente depurar u observar la ejecución de la VM.
Detección y respuesta ante las DevTools
Neutralización de los puntos de interrupción
Fingerprinting del entorno
Desorientación con bytecode señuelo
Defensas frente al análisis con LLM/CDP
Ofuscación básica frente a ofuscación VM
Un desglose característica por característica
Casos de uso de la protección de código JavaScript
Desde juegos HTML5 hasta aplicaciones empresariales: protege tu JavaScript frente al robo y la ingeniería inversa
Juegos HTML5
Evita que los jugadores hagan trampas o que la competencia te robe la lógica del juego. La ofuscación VM hace que la ingeniería inversa resulte extremadamente difícil.
Aplicaciones SaaS
Protege los algoritmos y la lógica de negocio propietarios del frontend frente a competidores que puedan inspeccionar tu código de cliente.
Software con licencia
Protege la validación de licencias, las funciones premium y los mecanismos antipiratería con bytecode resistente a la manipulación.
Extensiones de navegador
Blinda el código de tu extensión frente a las copias y las modificaciones malintencionadas. Mantén a salvo tu propiedad intelectual.
Diseñado para equipos
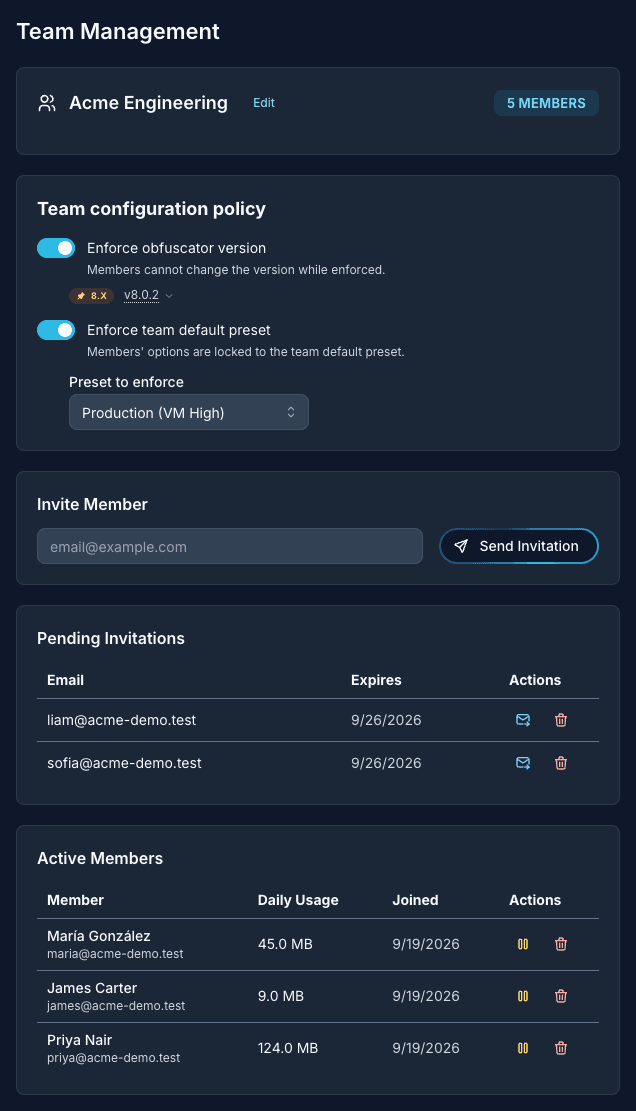
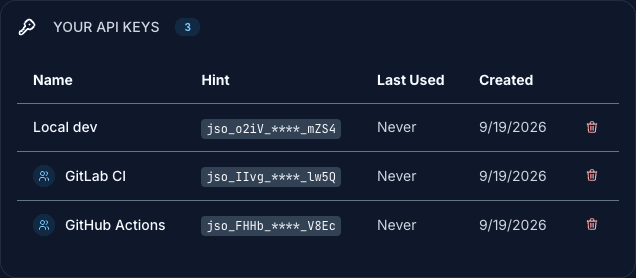
Puestos, preajustes compartidos y claves de servicio del equipo, para que la protección sea un estándar del equipo y no el montaje de una sola persona.
Guarda una configuración una vez y reutilízala en todos tus productos y pipelines
Claves de servicio del equipo para CI que siguen funcionando cuando se elimina a un miembro
Fuerza una única versión del ofuscador y un único preajuste a todo el equipo
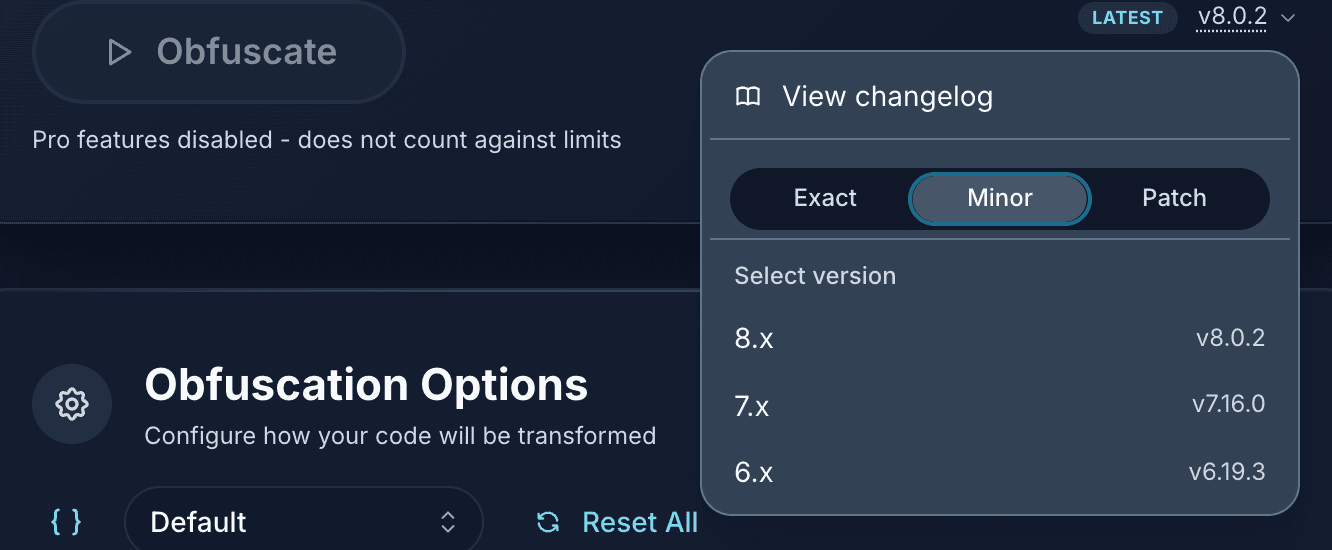
Fija cada compilación a una versión exacta o a un rango flexible que sigue las versiones menores y de parche