VM-Obfuskierung in Aktion
Das Programm verhält sich exakt wie zuvor. Es ist schlicht nichts mehr zu lesen.
Lesbarer Quellcode
VM-geschützter Bytecode
Die ursprüngliche Logik wird in eigenen Bytecode umgewandelt, den nur die eingebettete VM ausführen kann. Werkzeuge zur statischen Analyse können den Code nicht verstehen, ohne zuvor die gesamte VM per Reverse Engineering zu erschließen.
Mehrschichtige Abwehr gegen Reverse Engineering durch LLM/CDP
Entwickelt, um die meisten Wege zu blockieren, auf denen ein LLM obfuskierten Code angreift.
* Reverse Engineering von Code, der mit der Voreinstellung vm-high-obfuscation und aktivierten Anti-LLM/CDP-Abwehrmaßnahmen obfuskiert wurde. Die Untersuchung des Laufzeitspeichers ist in einer JS-Umgebung immer möglich - unsere Abwehr erhöht den Aufwand, dorthin zu gelangen.
Der Mechanismus dahinter
Zwei unabhängige Schutzschichten - mit integrierten Anti-LLM/CDP-Gegenmaßnahmen - machen Analyse und Reverse Engineering gemeinsam undurchführbar
VM Self Defending
Die VM-Laufzeit überprüft in jeder Phase ihre eigene Integrität - jede Änderung, jede eingeschleuste Hook und jedes abgefangene Proxy wird erkannt und neutralisiert.
Überprüfung der Code-Integrität
Erkennung von Funktions-Hooks
Proxy- und Abfangfallen
Validierung des Call Stacks
Störung von Agenten-Workflows
VM Debug Protection
Legt Entwicklerwerkzeuge, Breakpoints und Laufzeitinspektion lahm - damit wird es extrem schwierig, die VM-Ausführung schrittweise zu verfolgen oder zu beobachten.
Erkennung von DevTools und Reaktion darauf
Neutralisierung von Breakpoints
Fingerprinting der Umgebung
Irreführung durch Täusch-Bytecode
Abwehrmaßnahmen gegen LLM/CDP-Analyse
Basis- vs. VM-Obfuskierung
Eine Gegenüberstellung Funktion für Funktion
Anwendungsfälle für den Schutz von JavaScript-Code
Von HTML5-Spielen bis zu Unternehmensanwendungen - schützen Sie Ihr JavaScript vor Diebstahl und Reverse Engineering
HTML5-Spiele
Verhindern Sie, dass Spieler betrügen oder Wettbewerber Ihre Spiellogik stehlen. Die VM-Obfuskierung macht Reverse Engineering extrem schwierig.
SaaS-Anwendungen
Schützen Sie proprietäre Frontend-Algorithmen und Geschäftslogik vor Wettbewerbern, die Ihren clientseitigen Code untersuchen könnten.
Lizenzierte Software
Sichern Sie Lizenzprüfungen, Premium-Funktionen und Kopierschutzmechanismen mit Bytecode ab, der Manipulationen standhält.
Browser-Erweiterungen
Schirmen Sie den Code Ihrer Erweiterung vor Nachahmern und bösartigen Änderungen ab. Halten Sie Ihr geistiges Eigentum sicher.
Für Teams gemacht
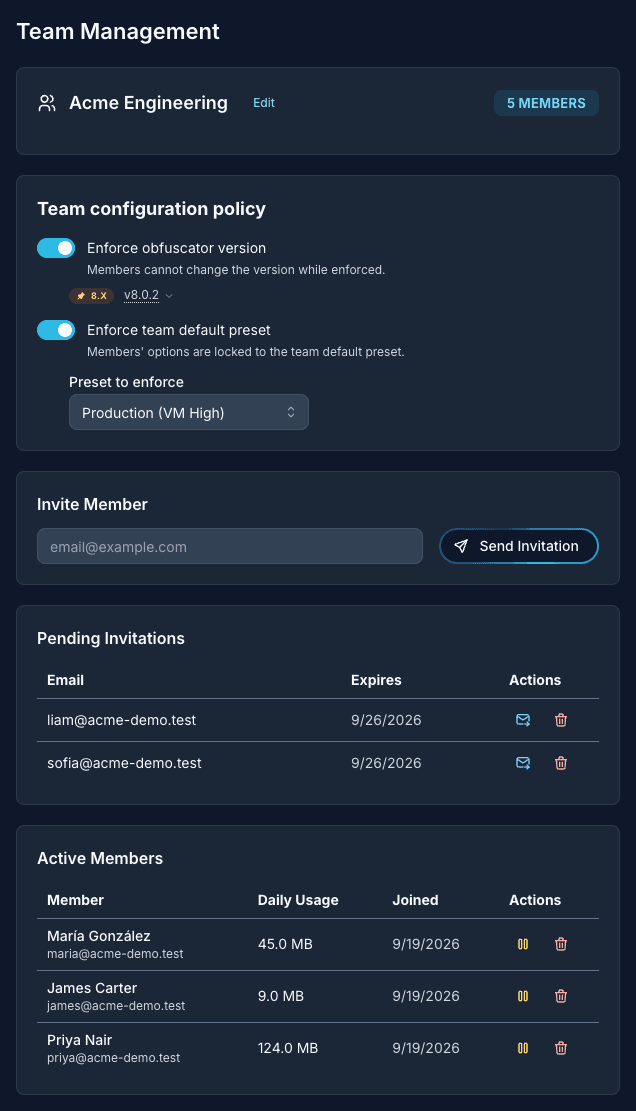
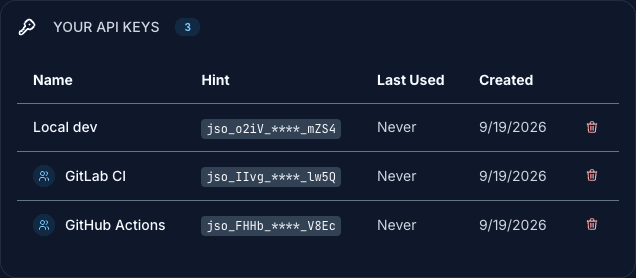
Plätze, gemeinsame Voreinstellungen und Team-Serviceschlüssel, damit Schutz zum Team-Standard wird und nicht vom Setup einer einzelnen Person abhängt.
Eine Konfiguration einmal speichern und in jedem Produkt und jeder Pipeline wiederverwenden
Team-Serviceschlüssel für CI, die gültig bleiben, wenn ein Mitglied entfernt wird
Eine Obfuscator-Version und eine Voreinstellung für das gesamte Team erzwingen
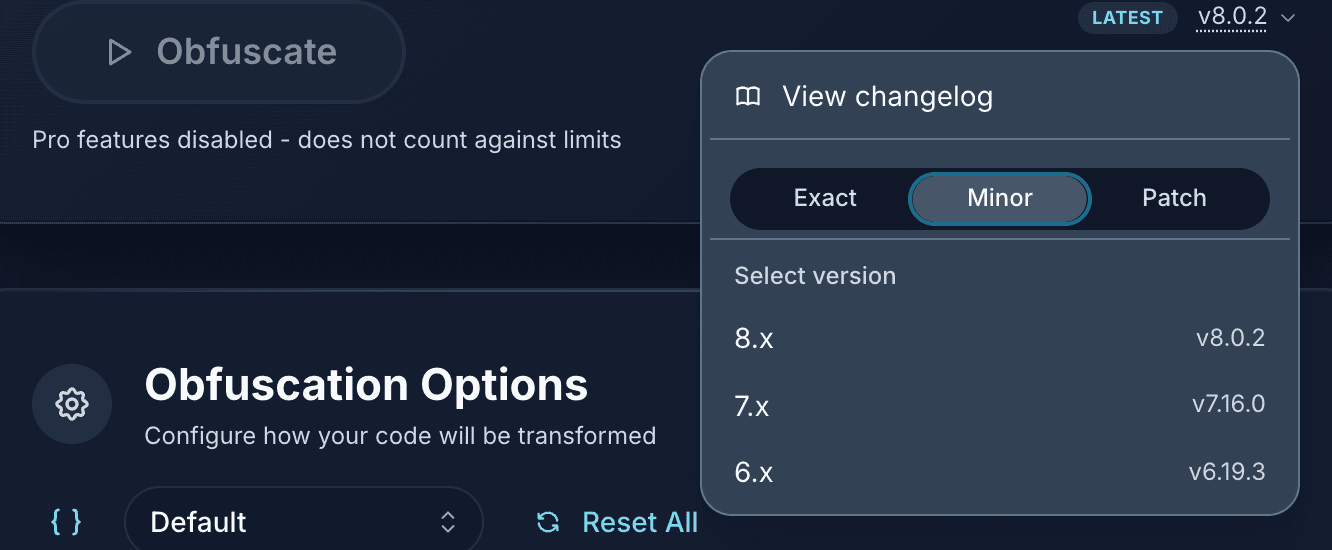
Jeden Build an eine exakte Version anheften oder an einen flexiblen Bereich, der Minor- und Patch-Releases folgt