شاهد تشويش VM أثناء العمل
يعمل البرنامج تمامًا كما كان من قبل. غير أنه لم يعد هناك ما يمكن قراءته.
كود مصدري مقروء
بايت كود محمي باستخدام VM
يُحوَّل المنطق الأصلي إلى بايت كود مخصص لا تستطيع تنفيذه سوى الآلة الافتراضية المضمّنة. ولا تستطيع أدوات التحليل الساكن فهم الكود دون إجراء هندسة عكسية كاملة للآلة الافتراضية أولًا.
دفاعات متعددة الطبقات ضد الهندسة العكسية بنماذج LLM/CDP
مصممة لصد معظم الطرق التي تهاجم بها نماذج LLM الكود المشوَّش.
* هندسة عكسية لكود مشوَّش بالإعداد المسبق vm-high-obfuscation مع تفعيل الدفاعات ضد نماذج LLM/CDP. فحص الذاكرة أثناء التشغيل ممكن دائمًا في بيئة JS - ودفاعاتنا ترفع كلفة الوصول إليه.
الآلية وراء ذلك
طبقتا دفاع مستقلتان - مع إجراءات مضادة مدمجة لنماذج LLM/CDP - تعملان معًا لجعل التحليل والهندسة العكسية غير عمليين
VM Self Defending
تتحقق بيئة تشغيل الآلة الافتراضية من سلامتها في كل مرحلة - فأي تعديل أو حقن اعتراض أو تدخل عبر Proxy يُكتشف ويُبطَل.
التحقق من سلامة الكود
كشف اعتراض الدوال
مصائد Proxy والاعتراض
التحقق من مكدس الاستدعاءات
تعطيل سير عمل وكلاء الذكاء الاصطناعي
VM Debug Protection
تعطّل أدوات المطورين ونقاط التوقف والفحص أثناء التشغيل - ما يجعل تتبّع تنفيذ الآلة الافتراضية أو مراقبته بالغ الصعوبة.
كشف أدوات المطورين والتصدي لها
إبطال نقاط التوقف
بصمة البيئة
تضليل ببايت كود خادع
دفاعات ضد تحليل نماذج LLM/CDP
التشويش الأساسي مقابل تشويش VM
مقارنة تفصيلية ميزة بميزة
حالات استخدام حماية كود JavaScript
من ألعاب HTML5 إلى تطبيقات المؤسسات - احمِ كود JavaScript الخاص بك من السرقة والهندسة العكسية
ألعاب HTML5
امنع اللاعبين من الغش والمنافسين من سرقة منطق لعبتك. فتشويش VM يجعل الهندسة العكسية بالغة الصعوبة.
تطبيقات SaaS
احمِ خوارزميات الواجهة الأمامية ومنطق العمل الخاص بك من المنافسين الذين قد يفحصون كودك العامل من جهة العميل.
البرمجيات المرخّصة
أمّن التحقق من التراخيص والمزايا المدفوعة وآليات مكافحة القرصنة ببايت كود يقاوم العبث.
إضافات المتصفح
احمِ كود إضافتك من المقلّدين ومن التعديلات الخبيثة. وحافظ على ملكيتك الفكرية.
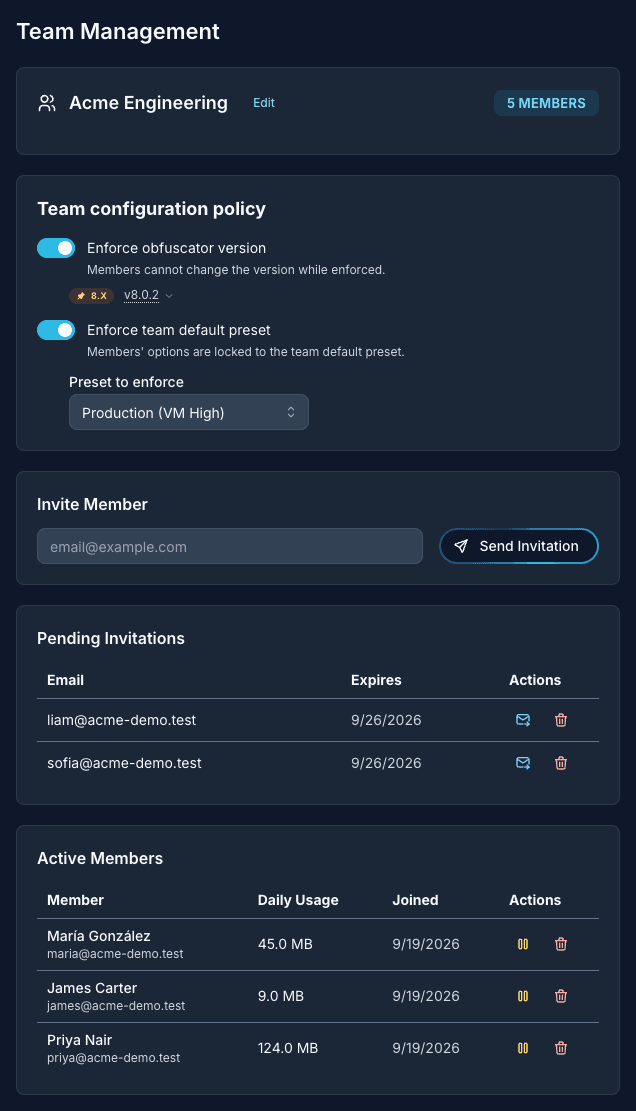
مصمَّم للفرق
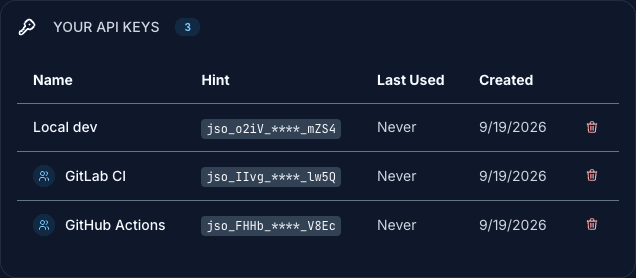
مقاعد وإعدادات مسبقة مشتركة ومفاتيح خدمة الفريق، فتصبح الحماية معيارًا للفريق لا إعداد شخص واحد.
احفظ الإعداد مرة واحدة وأعد استخدامه عبر كل منتج وخط أنابيب
مفاتيح خدمة مملوكة للفريق لأنظمة CI تظل صالحة عند إزالة أحد الأعضاء
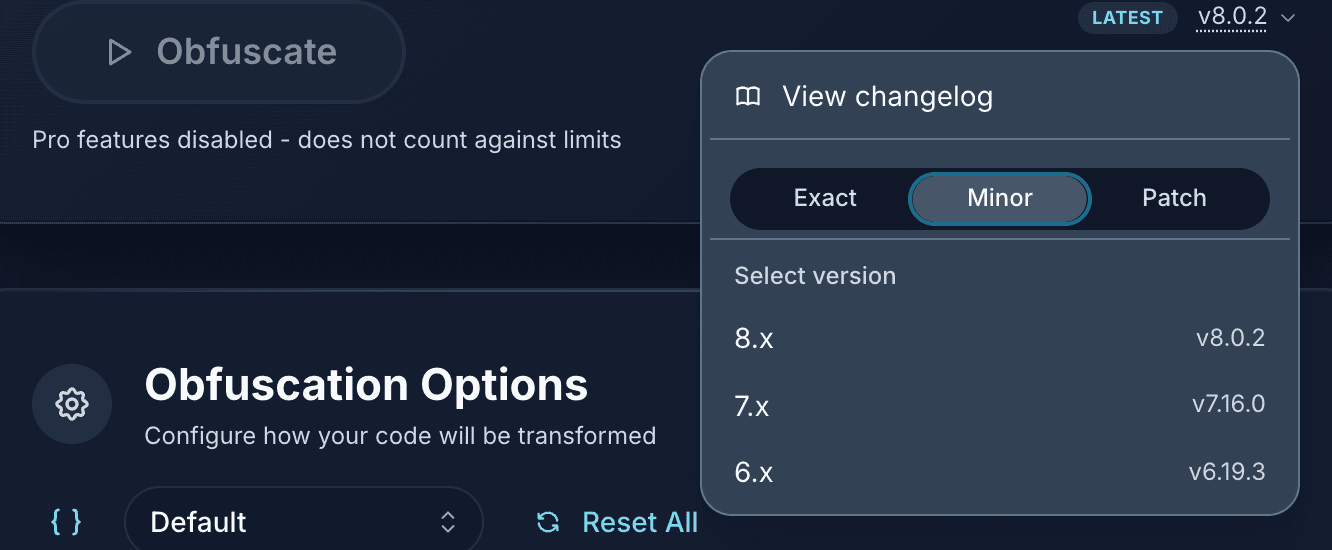
افرض إصدارًا واحدًا من المشوِّش وإعدادًا مسبقًا واحدًا على الفريق بأكمله
ثبّت كل عملية بناء على إصدار محدد، أو نطاق مرن يتابع الإصدارات الثانوية وإصدارات التصحيح